
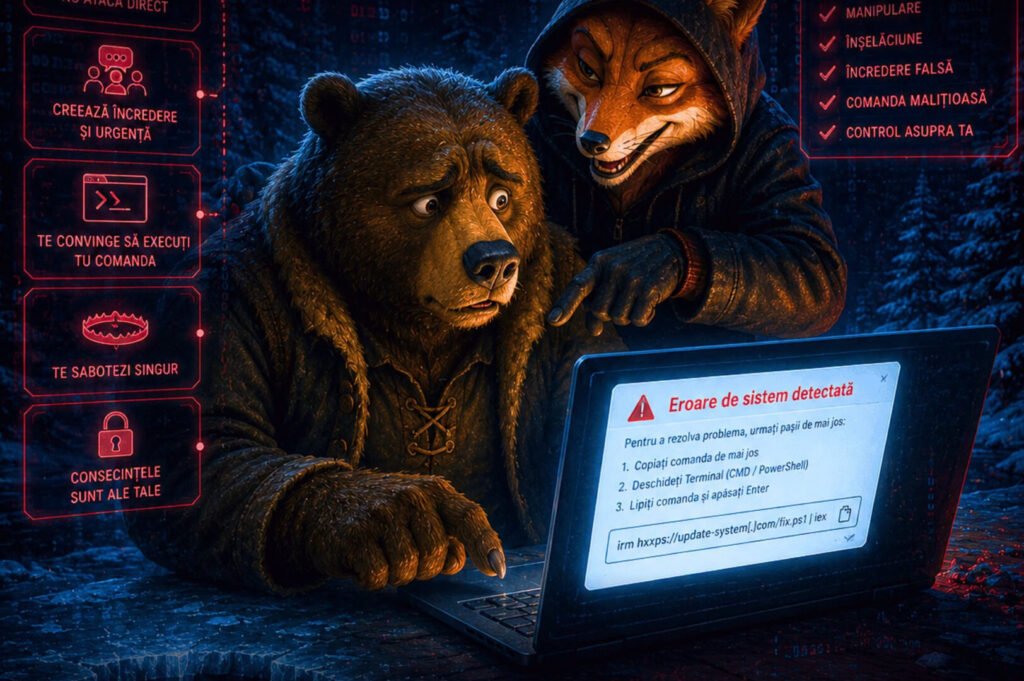
Într-o tentativă inedită de a proteja tânăra generație de pericolele tot mai sofisticate din mediul virtual, experții guvernamentali din cadrul Directoratului Național de Securitate Cibernetică (DNSC) au lansat un avertisment public major destinat copiilor și adolescenților. Specialiștii români trag un semnal de alarmă cu privire la tacticile psihologice folosite de infractorii cibernetici și apelează la un instrument cultural neconvențional pentru a face pe înțelesul tuturor mecanismele de fraudare: celebra poveste populară „Ursul păcălit de vulpe”, scrisă de Ion Creangă.
Inițiativa face parte integrantă din campania națională de conștientizare intitulată sugestiv „Basme cu tâlc digital”. Prin intermediul acestui proiect, DNSC transpune narațiuni clasice din literatura română în realitatea tehnologică de zi cu zi, ajutându-i pe tinerii utilizatori să identifice și să blocheze din timp capcanele din online. Analogia aleasă este extrem de precisă: în povestea lui Creangă, vulpea nu folosește forța fizică pentru a-l răni pe urs, ci recurge la manipulare, convingându-l să își introducă singur coada în apa înghețată sub promisiunea unei capturi bogate de pește. În mod similar, în spațiul digital contemporan, atacatorii nu mai încearcă neapărat să spargă barierele tehnice ale unui sistem, ci manipulează utilizatorul pentru ca acesta să își compromită singur dispozitivul.
Anatomia atacurilor de tip ClickFix și capcanele din browser
Această metodă modernă de agresiune cibernetică, cunoscută în terminologia de specialitate sub denumirea de ClickFix, se bazează în totalitate pe inginerie socială. Reprezentanții DNSC explică faptul că scenariul debutează de obicei prin afișarea unui mesaj de alertă care mimează perfect o notificare legitimă a sistemului de operare sau a browser-ului web. Utilizatorului i se comunică eronat că s-a detectat o defecțiune tehnică, că este necesară actualizarea unui modul software sau că trebuie să parcurgă o procedură specifică pentru a demonstra că nu este un robot.
Pentru a soluționa această presupusă problemă, platforma malițioasă îi solicită victimei să copieze o secvență de cod și să o ruleze manual pe propriul computer. Odată ce utilizatorul urmează acești pași, comanda executată instalează în fundal programe de tip malware, oferindu-le hackerilor acces total și neîngrădit la datele personale, parolele și fișierele stocate. Un infografic publicată de DNSC rezumă perfect acest comportament: „Vulpea nu îl obligă pe urs să își bage coada în copcă. Îl convinge că este cea mai bună alegere”, evidențiind modul în care infractorii exploatează curiozitatea nativă, lipsa de experiență și sentimentul artificial de urgență creat în jurul notificării.
Ghidul de supraviețuire digitală și linia de urgență 1911
Pentru a nu cădea în plasa acestor „vulpi digitale”, experții în securitate cibernetică au emis un set de recomandări stricte și reguli de „igienă tehnologică”. În primul rând, utilizatorii sunt sfătuiți să manifeste un scepticism total în fața mesajelor care impun termene limită sau acțiuni imediate. De asemenea, este strict interzisă copierea sau rularea unor comenzi primite de pe Internet în utilitare administrative sensibile ale calculatorului, cum ar fi Terminal, PowerShell sau Command Prompt, acestea fiind porți directe de acces către nucleul sistemului de operare.
În cazul în care adolescenții sau părinții acestora întâmpină mesaje suspecte și au dubii cu privire la legitimitatea unei solicitări tehnice, recomandarea fermă este de a sista orice activitate și de a cere sprijinul unei persoane avizate înainte de a efectua vreun clic. Totodată, instituția reamintește populației că orice incident de securitate cibernetică, suspiciune de fraudă sau compromitere de date poate fi raportată instantaneu la numărul unic de urgență 1911, disponibil la nivel național 24 de ore din 24, sau prin intermediul Platformei Naționale de Raportare a Incidentelor de Securitate Cibernetică (PNRISC).
Sursa: Mediafax
Articolul „Ursul păcălit de vulpe”, în varianta digitală 2026. Copiii, avertizați de DNSC printr-o nouă campanie de informare apare prima dată în Go4IT.